이전 글에서 만든 subCA 요청 파일(subCA.req)과 키(subCA.key)를 Sub CA 서버로 옮기고, openssl.cnf와 CA.pl의 디렉터리 설정을 바꾼 뒤 CA.pl -newca로 하위 인증 기관을 구성했습니다.
1. 흐름
| 단계 | 작업 |
| 1 | Root CA에서 만든 subCA.req, subCA.key를 Sub CA 서버로 복사(scp) |
| 2 | openssl.cnf에서 CA 디렉터리 이름 변경 |
| 3 | CA.pl의 CA 디렉터리 변경 |
| 4 | CA.pl -newca로 Sub CA 생성, subCA.crt와 subCA.key 지정 |
2. 파일 옮기기
이전 글에서 만든 subCA.req와 subCA.key를 scp로 Sub CA 서버에 복사합니다.
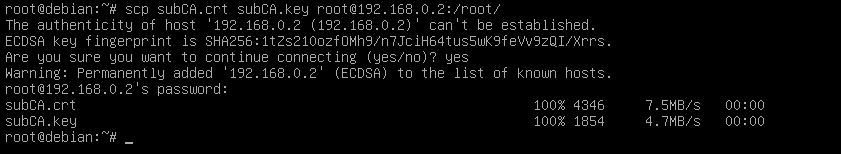
scp로 요청 파일과 키 복사
3. openssl.cnf 수정
Root CA를 만들 때와 같은 작업을, 디렉터리 이름만 바꿔 진행합니다.
vi /etc/ssl/openssl.cnf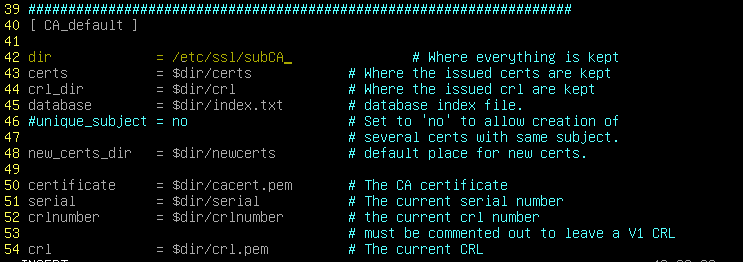
openssl.cnf의 CA 디렉터리 설정
4. CA.pl 수정
vi /usr/lib/ssl/misc/CA.pl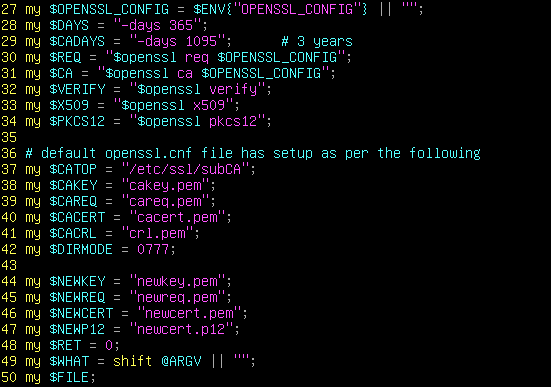
CA.pl의 CA 디렉터리 설정
5. Sub CA 생성
수정을 마치고 새 CA를 만듭니다. 인증서 파일을 묻는 단계에서 Root CA가 서명한 subCA.crt를 입력합니다.
/usr/lib/ssl/misc/CA.pl -newca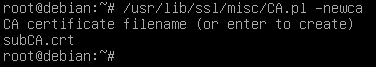
subCA.crt 입력
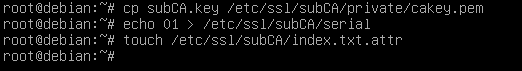
subCA.key를 CA 디렉터리의 개인 키 위치로 복사해, 이 Sub CA로 인증서를 발급할 수 있게 합니다.
6. 정리
- Sub CA는 Root CA가 서명한 인증서(subCA.crt)와 자신의 키(subCA.key)로 동작합니다.
- 설정은 Root CA와 같고 디렉터리 이름만 다르게 둡니다.
- 다음 글에서는 이 인증서로 HTTPS를 구성합니다.
728x90
'Server & OS > Linux' 카테고리의 다른 글
| [HAProxy] Ubuntu에 HAProxy 설치하고 웹 서버 2대 로드밸런싱 (0) | 2020.11.11 |
|---|---|
| [Debian] NFS 서버 구성하고 Windows에서 접속 (0) | 2020.08.17 |
| [Debian] OpenSSL로 Sub CA용 인증서 요청서 만들고 서명 (0) | 2020.08.14 |
| [Debian] OpenSSL CA.pl로 루트 인증 기관 구축 (0) | 2020.08.14 |
| [Debian] mdadm으로 소프트웨어 RAID 5 구성 (0) | 2020.05.01 |
서울
--:--:--
-전체 글
-카테고리
오늘 방문
