AZ-700은 Azure VNet, 하이브리드 연결, 부하 분산, 비공개 접근, 네트워크 보안을 설계하고 구현하는 능력을 보는 어소시에이트 시험입니다. 온프레미스 네트워크 경험이 있는 분에게 가장 잘 맞고, 그런 배경이 있다면 1~2주 준비로 충분히 도전할 수 있습니다.
1. 시험 개요
| 항목 | 내용 |
| 시험 코드 | AZ-700 |
| 자격증 이름 | Microsoft Certified: Azure Network Engineer Associate |
| 단계 | 어소시에이트(Intermediate) |
| 시험 시간 | 100분 |
| 합격 점수 | 700점 이상 |
| 선수 조건 | 필수 선행 자격증 없음 권장: Azure 리소스 운영 경험, 이름 확인·프로토콜·주소 관리 등 네트워크 기초 |
| 갱신 | 12개월마다 Microsoft Learn 온라인 평가로 무료 갱신 |
| 언어 | 한국어 포함 10개 언어 (영어 외 언어는 영어 업데이트 약 8주 뒤 반영) |
이 시험은 Azure에서 네트워크를 맡는 엔지니어를 위한 시험입니다. 공식 자격증 페이지는 응시자에게 Azure에서 컴퓨팅, 스토리지, 네트워크 리소스를 만들고 관리해 본 경험과 함께 이름 확인(Name resolution), 네트워크 프로토콜, 주소 관리 같은 네트워크 기초를 기대한다고 적고 있습니다. 그래서 Azure를 처음 만지는 분보다는 AZ-104로 Azure 운영을 한 번 익혔거나, 온프레미스 네트워크 경험이 있는 분에게 맞는 시험이라고 봅니다. 반대로 네트워크 기초가 없다면 VPN, BGP(Border Gateway Protocol, 경로 교환 프로토콜), NAT 같은 개념을 따로 공부해야 하므로 준비 기간을 더 길게 잡는 편이 좋습니다.
저는 네트워크 엔지니어로 시작해 지금은 클라우드 엔지니어로 일하고 있습니다. 이 배경에서 보면 AZ-700은 새로 배우는 시험이라기보다 이미 아는 개념을 Azure 용어로 옮기는 시험에 가깝습니다. 서브넷과 Route Table은 VNet과 UDR로, 장비 ACL(접근 제어 목록)은 NSG로, 사이트 간 IPsec 터널은 VPN Gateway로, 전용선과 BGP는 ExpressRoute로 대응됩니다.
다만 그대로 옮겨지지 않는 부분이 점수를 가릅니다. 공식 FAQ 기준으로 VNet은 3계층 오버레이라 VLAN 같은 2계층 개념을 지원하지 않고, 브로드캐스트와 멀티캐스트도 쓸 수 없으며, 서브넷마다 주소 5개를 Azure가 예약합니다. Peering도 전이되지 않아 A-B, B-C를 연결해도 A와 C는 통신하지 않습니다. 온프레미스 습관대로 문제를 풀면 오히려 이런 곳에서 틀리기 쉽기 때문에, 저는 네트워크 경험자일수록 "Azure에서는 무엇이 다른가"에 시간을 쓰는 편이 효율적이라고 생각합니다.
2. 출제 영역
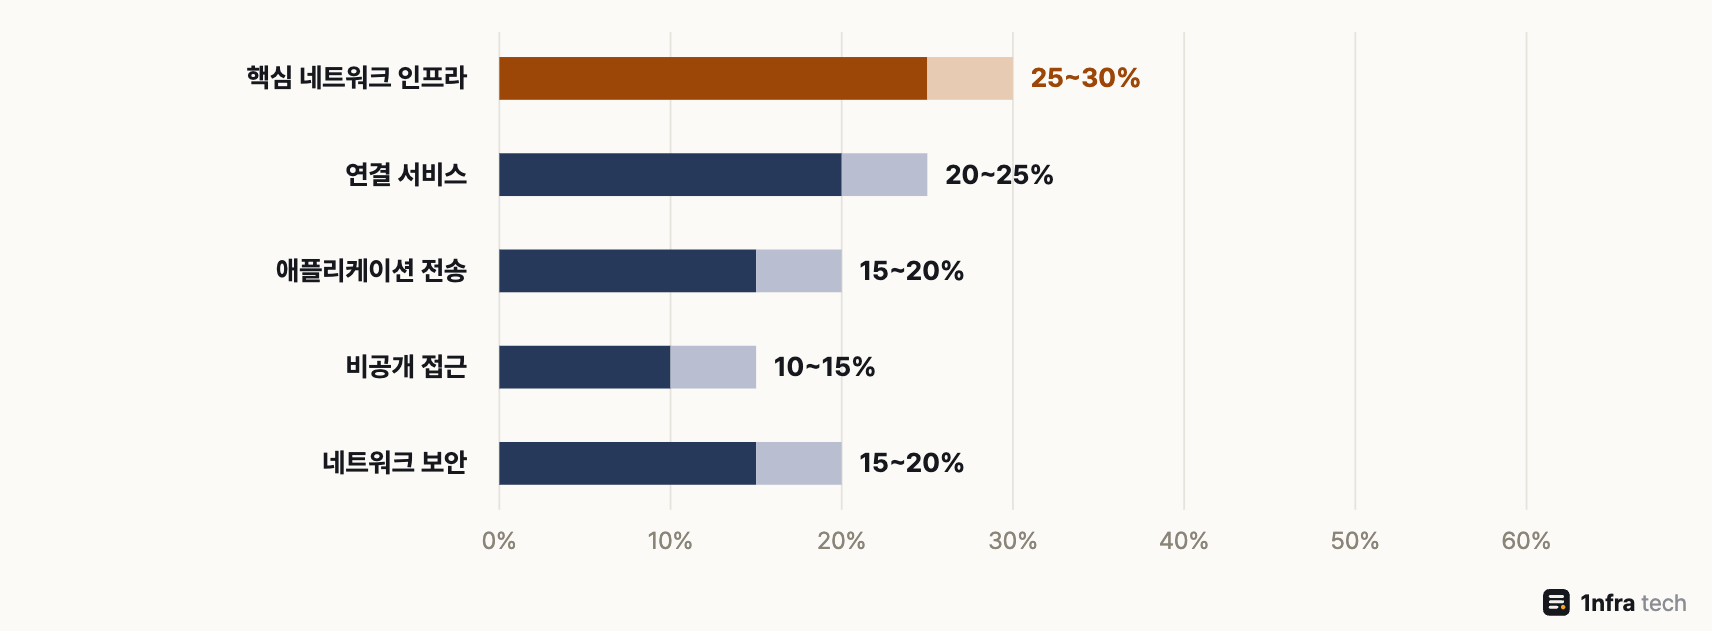
AZ-700 출제 영역별 비중
아래는 2026년 7월 27일 기준 스터디 가이드의 출제 범위입니다. 핵심 인프라와 연결 서비스를 합치면 절반에 가깝기 때문에, 주소 설계, 라우팅, VPN, ExpressRoute를 먼저 단단히 잡는 것이 좋습니다.
| 영역 | 비중 | 세부 내용 |
| 핵심 네트워크 인프라 설계·구현 | 25~30% | IP 주소 설계(서브넷, Subnet Delegation, Public IP 접두사, BYOIP) 이름 확인(공용·사설 DNS 영역, DNS Private Resolver) VNet 연결과 라우팅(Peering, Virtual Network Manager, UDR, 강제 터널링, Route Server, NAT Gateway) 모니터링(Network Watcher, DDoS 보호, Defender for Cloud 권장 사항) |
| 연결 서비스 설계·구현·관리 | 20~25% | 사이트 간 VPN(게이트웨이 SKU, 정책 기반과 Path-based, 로컬 네트워크 게이트웨이, IPsec/IKE 정책) 지점 및 사이트 간 VPN(터널 유형, RADIUS·Entra ID 인증, 클라이언트 구성) ExpressRoute(연결 모델, SKU, 프라이빗·Microsoft Peering, Global Reach, FastPath, BFD) Virtual WAN(SKU, Virtual Hub, Hub 라우팅, 타사 NVA 연동) |
| 애플리케이션 전송 서비스 설계·구현 | 15~20% | Load Balancer와 Traffic Manager(SKU, 공용·내부, Regional·Cross-region, 게이트웨이 LB, 인바운드 NAT, 아웃바운드 SNAT 규칙) Application Gateway(Backend Pool, Health Probe, Listener, Routing Rule, TLS, Rewrite 규칙) Front Door(계층, Origin·엔드포인트, 캐싱, URL Rewrite·Redirect, Private Link로 Origin 보호) |
| Azure 서비스 비공개 접근 설계·구현 | 10~15% | Private Link 서비스와 Private Endpoint(생성, 접근 구성, DNS 통합, 온프레미스 클라이언트 연동) Service Endpoint(사용 시점, 생성, Service Endpoint 정책) |
| 네트워크 보안 서비스 설계·구현 | 15~20% | NSG와 ASG(규칙 구성, VNet Flow Log, IP 흐름 확인, Bastion용 NSG) Azure Firewall과 Firewall Manager(SKU, 규칙, 정책, Virtual WAN Secured Hub) WAF(검색·Prevention 모드, Front Door와 Application Gateway용 Ruleset, WAF 정책) |
3. 공부 경로
아래는 네트워크 기초가 있다는 전제로 1~2주 안에 준비하는 추천 계획입니다. 공식 학습 경로 "AZ-700 Design and Implement Microsoft Azure Network Solutions"는 8개 모듈로 구성되어 있어, 모듈 순서를 그대로 따라가면서 출제 영역에 맞춰 묶었습니다.
| 단계 | 할 일 | 자료 |
| 1~2일차 | 스터디 가이드로 범위 확인, 연습 평가로 현재 수준 점검 VNet, 주소 설계, DNS, Peering, UDR 정리 |
AZ-700 스터디 가이드, 연습 평가 모듈: Introduction to Azure Virtual Networks |
| 3~5일차 | VPN Gateway, Virtual WAN, ExpressRoute 게이트웨이 SKU와 Peering 종류 비교 |
모듈: Design and implement hybrid networking 모듈: Design and implement Azure ExpressRoute |
| 6~8일차 | Load Balancer, Traffic Manager, Application Gateway, Front Door 선택 기준 정리 | 모듈: Load balance non-HTTP(S) traffic in Azure 모듈: Load balance HTTP(S) traffic in Azure |
| 9~11일차 | NSG, Azure Firewall, WAF, Private Endpoint, Service Endpoint, Network Watcher | 모듈: Design and implement network security, private access to Azure Services, network monitoring |
| 12~14일차 | 공식 실습으로 약한 영역 직접 구성, 연습 평가 재응시 후 오답 문서 확인 | GitHub AZ-700 실습 가이드, 연습 평가, Exam Readiness Zone |
실습은 반드시 한 번 이상 해 보시길 권합니다. Microsoft Learn 공식 FAQ에 따르면 학습 모듈의 샌드박스는 더 이상 제공되지 않아 실습에는 본인 Azure Subscription(무료 체험 또는 종량제)이 필요합니다. VPN Gateway, Azure Firewall, Application Gateway처럼 켜 두는 시간만큼 비용이 붙는 리소스가 많으므로, 실습이 끝나면 Resource Group째 바로 삭제하는 습관을 들이는 것이 좋습니다.
4. 참고하면 좋은 자료
| 자료 | 용도 |
| AZ-700 스터디 가이드 | 출제 영역과 세부 기술의 기준 문서입니다. 공부 시작 전과 시험 직전에 체크리스트로 씁니다. |
| 학습 경로: AZ-700 Design and Implement Microsoft Azure Network Solutions | 8개 모듈로 전 범위를 훑습니다. 이미 아는 부분은 요약과 지식 점검 위주로 넘깁니다. |
| 연습 평가(Practice Assessment) | 무료입니다. 처음에 한 번 풀어 약한 영역을 찾고, 마지막에 다시 풀어 확인합니다. |
| 시험 샌드박스(Exam Sandbox) | 실제 시험 화면과 문제 유형을 미리 익힙니다. 시험 전날 한 번이면 충분합니다. |
| Exam Readiness Zone AZ-700 영상 | 출제 영역별 준비 영상입니다. 범위 정리가 필요할 때 봅니다. |
| GitHub MicrosoftLearning AZ-700 실습 | 공식 과정 AZ-700T00의 실습 가이드입니다. Peering, VPN, 부하 분산, 방화벽을 직접 구성해 봅니다. |
| Azure Virtual Network FAQ | 예약 주소, 2계층 미지원, Peering 비전이성처럼 온프레미스와 다른 점을 확인할 때 씁니다. |
| 부하 분산 옵션 비교 문서 | Load Balancer, Application Gateway, Front Door, Traffic Manager 선택 기준을 정리할 때 씁니다. |
Hub-Spoke(중앙 Hub VNet에 여러 Spoke VNet을 Peering하는 구조)는 제 이전 글 [Azure] Hub-Spoke 네트워크 구성하기에서 다뤘습니다. 출제 범위의 Peering, 서비스 체이닝, Gateway Transit을 공부할 때 함께 보면 구조를 잡는 데 도움이 됩니다.
5. 헷갈리기 쉬운 개념
| 비교 | 차이 |
| Private Endpoint vs Service Endpoint | Private Endpoint는 특정 리소스 인스턴스에 VNet 사설 IP를 부여하고, 온프레미스에서도 접근할 수 있지만 DNS 구성이 필요합니다. Service Endpoint는 서비스 전체 단위이며 DNS는 그대로 Public IP로 확인되고, 온프레미스 접근은 제공하지 않습니다. |
| 정책 기반 VPN vs Path-based VPN | 정책 기반은 접두사 조합(트래픽 선택기)으로 터널을 정하며, Azure에서는 Basic SKU와 IKEv1만 지원하고 전송 라우팅이 되지 않습니다. Path-based은 any-to-any 선택기와 Route Table로 터널을 고릅니다. 여러 정책 기반 장비는 Path-based 게이트웨이에 정책 기반 트래픽 선택기 옵션을 켜서 연결합니다. |
| Load Balancer vs Application Gateway vs Front Door vs Traffic Manager | Load Balancer는 4계층 통과형(Regional 또는 Global), Application Gateway는 Regional 7계층 프록시(WAF 포함)입니다. Front Door는 전역 7계층 HTTP(S) 서비스, Traffic Manager는 DNS 기반 전역 분산이라 장애 조치가 DNS TTL에 영향을 받습니다. |
| ExpressRoute 프라이빗 Peering vs Microsoft Peering | 프라이빗 Peering은 VNet 안의 리소스로 연결하며 사설 IP를 쓸 수 있습니다. Microsoft Peering은 Microsoft 365, Azure PaaS 등 공용 서비스로 연결하며 본인 또는 공급자 소유 Public IP가 필요합니다. |
| VNet Peering vs Gateway Transit | Peering은 전이되지 않아 A-B, B-C Peering만으로 A와 C는 통신하지 않습니다. Gateway Transit은 Hub 쪽 "Gateway Transit 허용"과 Spoke 쪽 "원격 게이트웨이 사용"으로 Hub의 VPN·ExpressRoute 게이트웨이를 공유하는 기능입니다. |
| NSG vs Azure Firewall | NSG는 서브넷이나 NIC에 붙이는 규칙 기반 필터입니다. Azure Firewall은 고가용성이 내장된 완전 Stateful형 관리 방화벽으로, Standard부터 3~7계층 필터링과 Threat Intelligence, Premium에서 IDPS를 제공합니다. |
6. 정리
- AZ-700은 100분, 700점 합격, 한국어로 응시할 수 있는 Azure 네트워크 어소시에이트 시험입니다.
- 핵심 인프라와 연결 서비스가 절반 가까이를 차지하므로 주소 설계, 라우팅, VPN, ExpressRoute부터 잡는 것이 효율적입니다.
- 네트워크 경험자라면 1~2주로 충분하지만, 2계층 미지원과 Peering 비전이성처럼 온프레미스와 다른 점을 따로 정리해야 합니다.
참고
'Certificate' 카테고리의 다른 글
| [Azure] AZ-204 자격증 공부 방법 정리 (0) | 2026.09.24 |
|---|---|
| [Azure] AZ-305 자격증 공부 방법 정리 (0) | 2026.09.24 |
| [Azure] AZ-104 자격증 공부 방법 정리 (0) | 2026.09.24 |
| [Azure] AZ-900 자격증 공부 방법 정리 (0) | 2026.09.24 |
| [Ncloud] 네이버 클라우드 NCP 자격증 취득 후기 (4) | 2022.04.15 |