루트 계정 대신 쓸 IAM 사용자를 만들었습니다. AdministratorAccess 정책을 붙인 그룹에 사용자를 넣고, 받은 csv의 로그인 URL과 임시 암호로 접속해 암호를 바꿨습니다.
1. 배경
루트 계정은 모든 권한을 가지고 있어 일상 작업에 쓰기에는 위험합니다. IAM 사용자를 만들어 필요한 권한만 주고 그 계정으로 작업하는 것이 권장됩니다.
2. 사용자 추가
2.1 IAM 메뉴
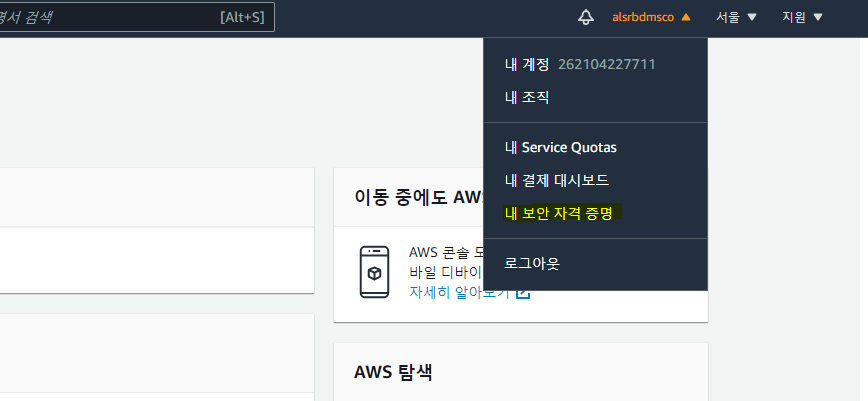
AWS에 로그인한 뒤 오른쪽 위 계정 메뉴에서 내 보안 자격 증명으로 들어갑니다.
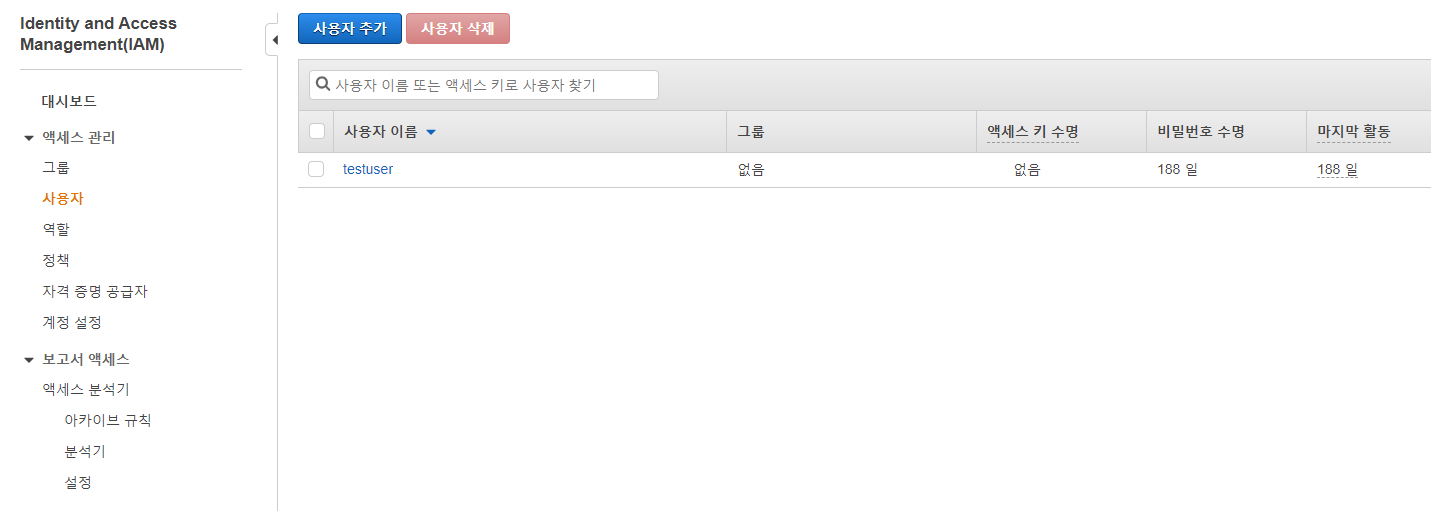
왼쪽 메뉴에서 사용자를 선택하고 사용자 추가를 누릅니다.
2.2 사용자 정보
사용자 이름을 입력하고 AWS Management Console 액세스에 체크합니다.
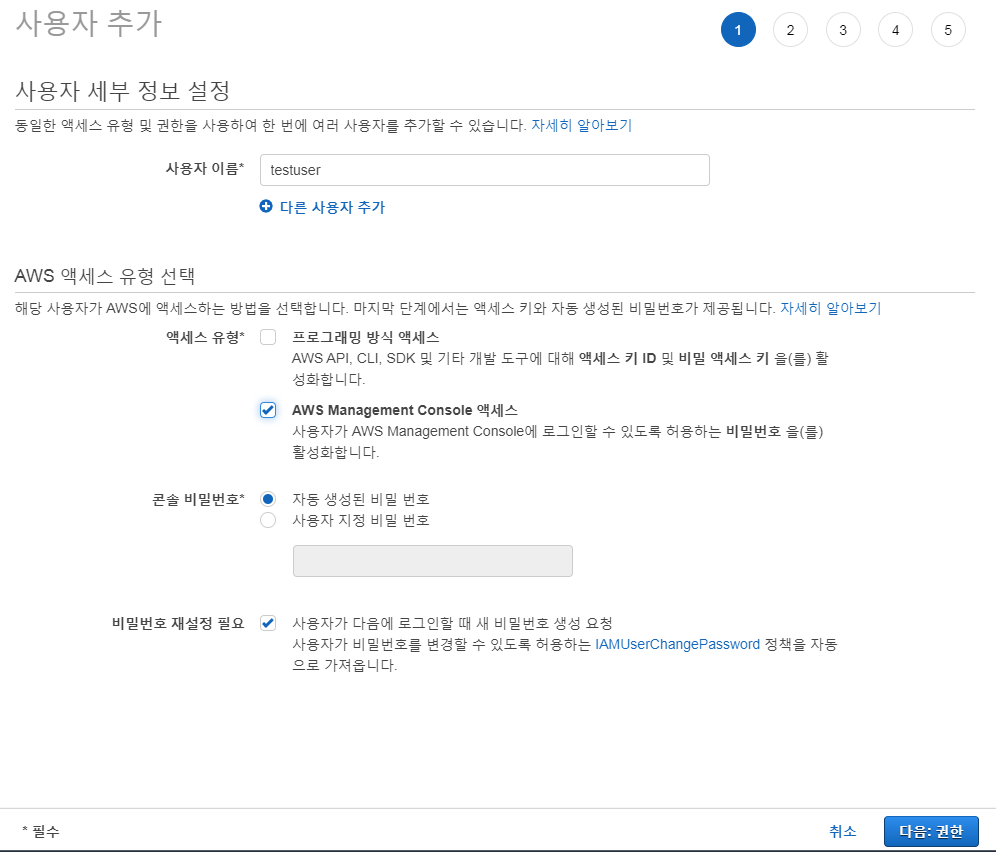
사용자 이름과 콘솔 액세스
3. 그룹과 권한
그룹 생성을 누르고 그룹 이름을 정한 뒤 AdministratorAccess 정책을 체크합니다. 이 그룹에 관리자 권한을 주는 설정입니다.
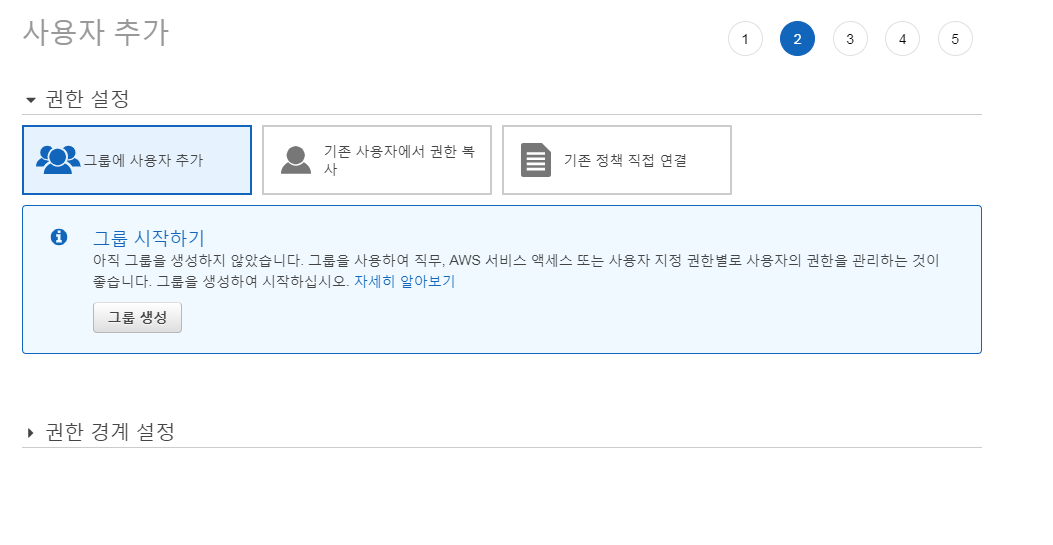
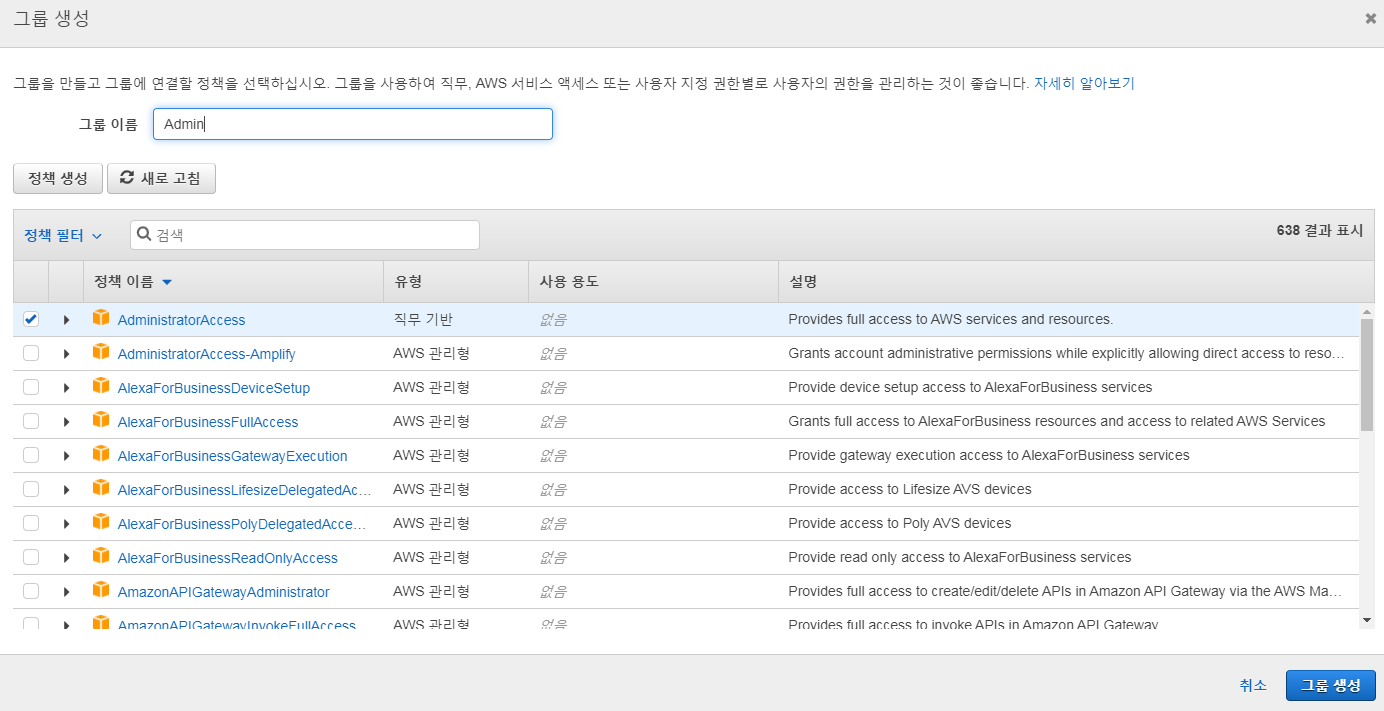
AdministratorAccess 정책 선택
그룹이 만들어지고 사용자가 그룹에 들어갔습니다.
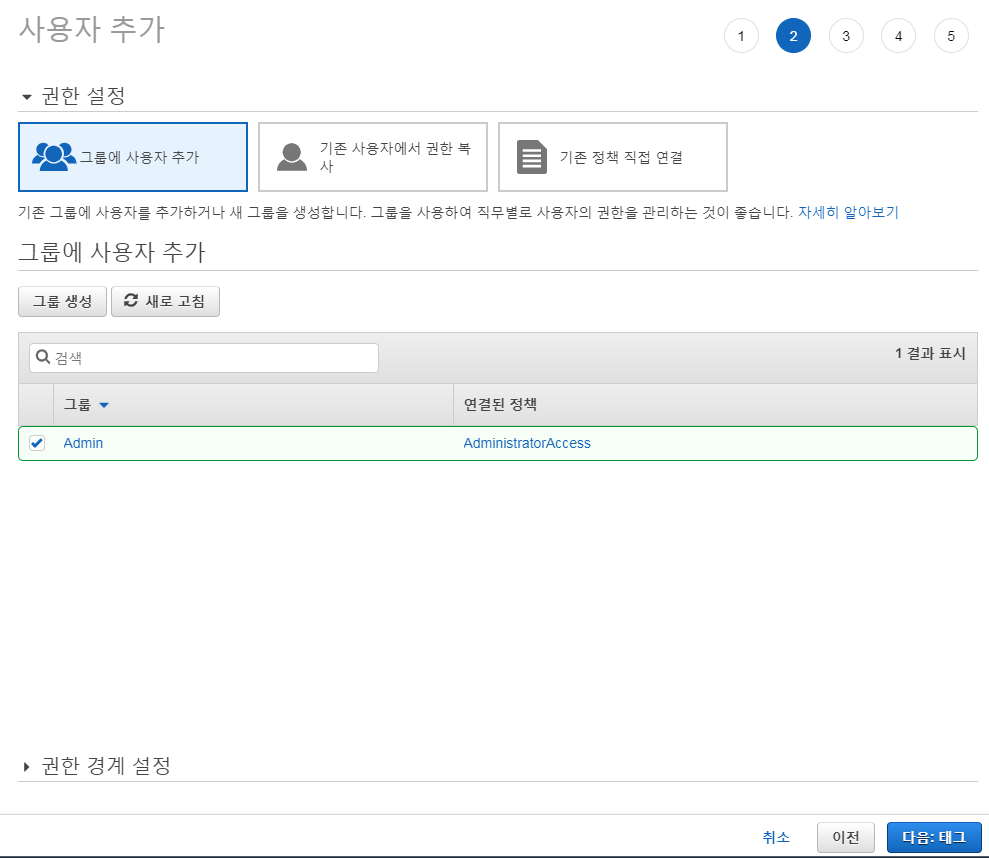
4. 태그와 검토
태그는 선택 사항입니다.
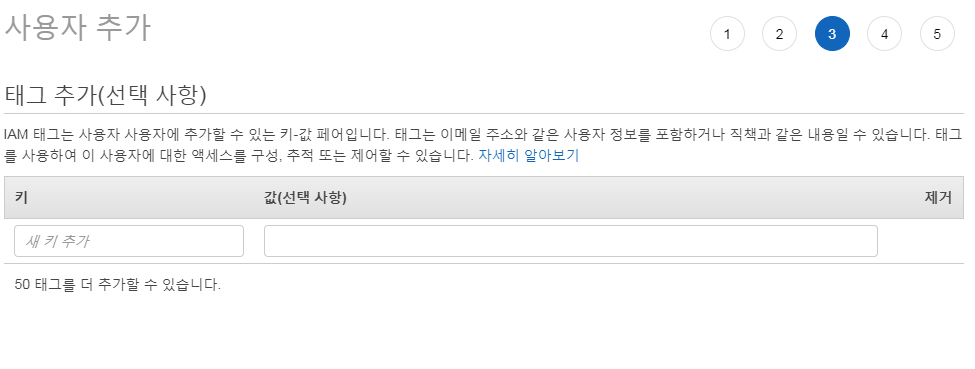
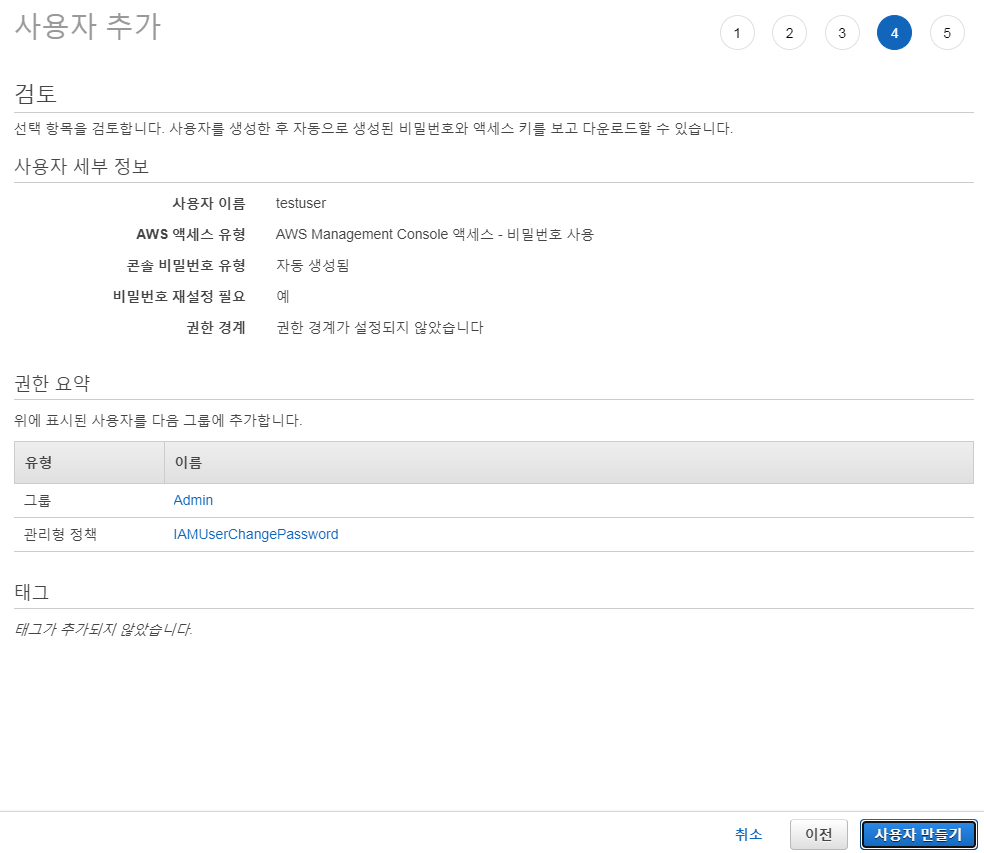
검토 화면에서 설정을 확인하고 사용자 만들기를 누릅니다.
5. 사용자 생성 완료
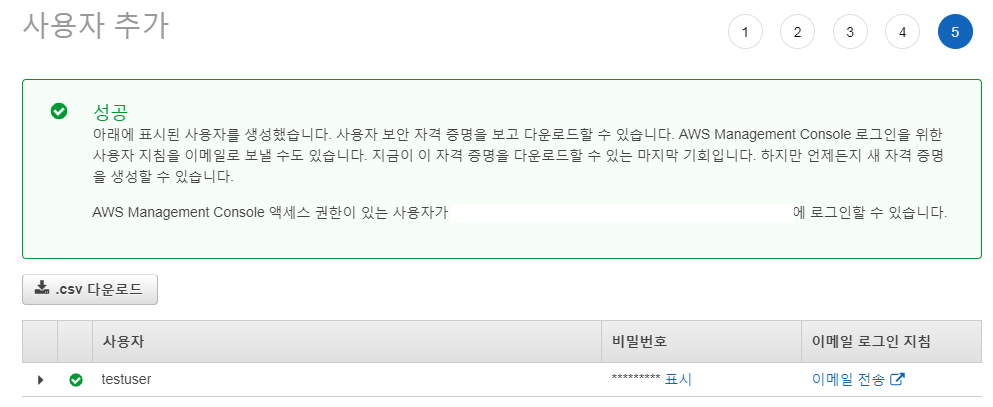
사용자가 만들어졌습니다. .csv 다운로드로 접속 정보를 저장합니다. csv에는 암호와 콘솔 로그인 링크가 들어 있으므로 안전하게 보관합니다.
사용자 생성 완료
6. IAM 사용자로 로그인
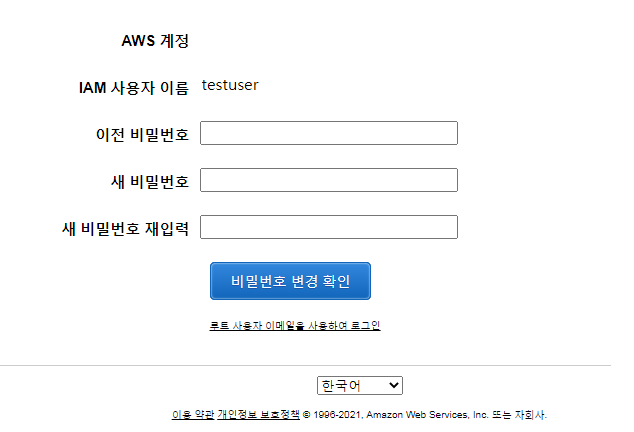
csv에 있는 콘솔 로그인 URL로 접속합니다. 캡처에서 계정 ID는 지웠습니다.

사용자 이름과 csv의 암호로 로그인하면 암호를 바꾸는 화면이 나옵니다. 새 암호를 입력하고 변경합니다.
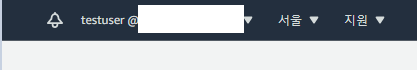
오른쪽 위에 IAM 사용자로 로그인된 것을 확인할 수 있습니다.
IAM 사용자로 로그인된 모습
7. 정리
- 일상 작업은 루트 계정 대신 IAM 사용자로 합니다.
- 권한은 사용자에게 직접 주기보다 그룹에 정책을 붙여 관리합니다.
- AdministratorAccess는 모든 권한이므로, 실제 운영에서는 필요한 권한만 주는 정책을 사용합니다.
728x90
'Cloud > AWS' 카테고리의 다른 글
| [AWS] 탄력적 IP 할당하고 EC2 인스턴스에 연결 (0) | 2021.01.14 |
|---|---|
| [AWS] 웹 서버 인스턴스로 AMI 만들고 새 인스턴스 시작 (0) | 2021.01.13 |
| [AWS] Lambda와 API Gateway로 간단한 웹 페이지 띄우기 (0) | 2021.01.06 |
| [AWS] EC2 인스턴스 삭제 (0) | 2021.01.04 |
| [AWS] EC2로 Apache2 웹 서버 구축 (0) | 2021.01.04 |
서울
--:--:--
-전체 글
-카테고리
오늘 방문