VPN Gateway는 인터넷 위에 IPsec 터널을 만들어 빠르게 온프레미스와 연결하는 방식이고, ExpressRoute는 연결 공급자를 통한 전용 회선으로 대역폭과 지연을 안정적으로 가져가는 방식입니다. 둘 다 GatewaySubnet에 게이트웨이를 두고 BGP로 경로를 주고받으며, 실무에서는 ExpressRoute를 주 경로로, VPN을 백업으로 함께 쓰는 구성이 많습니다.
1. 하이브리드 연결이란
하이브리드 연결은 회사 데이터센터(온프레미스)와 Azure VNet을 사설 IP로 잇는 것입니다. 연결이 되면 온프레미스 서버가 Azure VM에 10.x 사설 주소로 바로 접속할 수 있고, 반대로 Azure 워크로드가 사내 DB나 AD를 쓸 수도 있습니다.
Azure에서 쓰는 방법은 크게 두 가지입니다. 인터넷을 경유하는 Site-to-Site VPN과, 인터넷을 거치지 않는 전용 회선인 ExpressRoute입니다. 네트워크 엔지니어 입장에서 보면 VPN은 방화벽 장비에 터널을 하나 더 만드는 일이고, ExpressRoute는 통신사 전용 회선을 신청하고 BGP 피어를 맺는 일에 가깝습니다.
2. 연결 구조
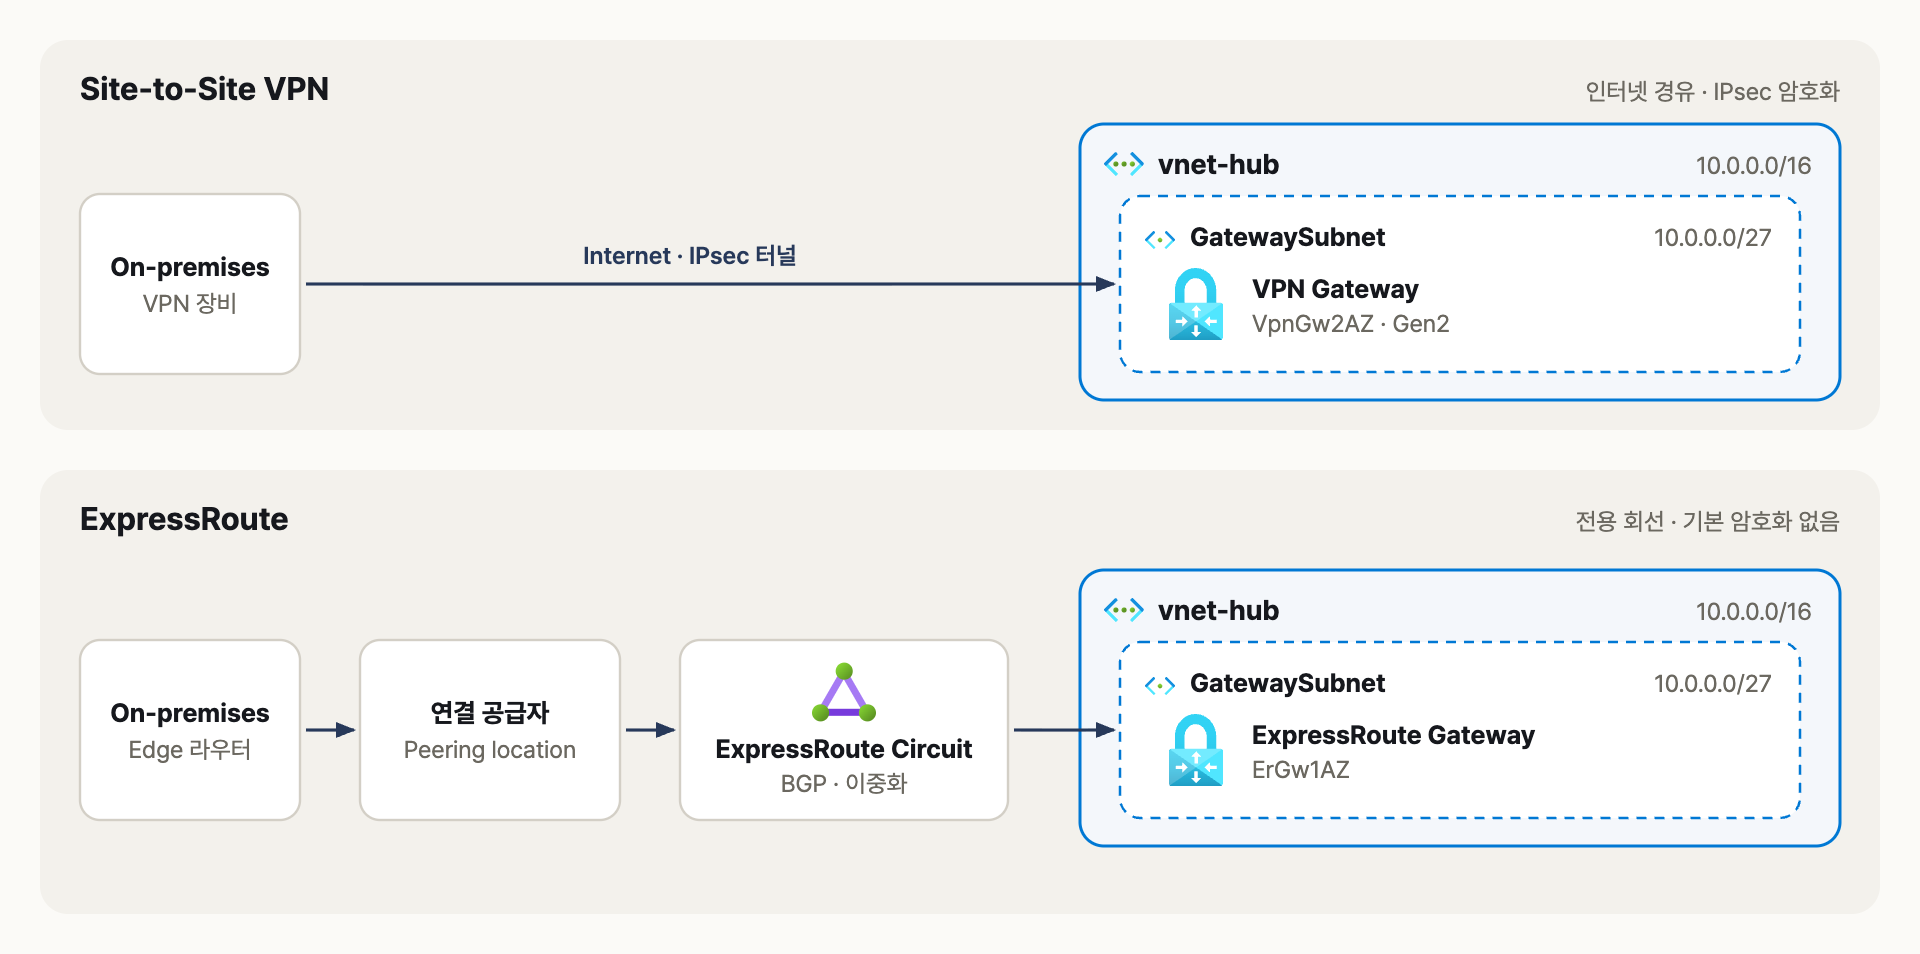
VPN은 인터넷 위 IPsec 터널, ExpressRoute는 연결 공급자와 Microsoft 엣지를 거치는 전용 회선
두 방식 모두 Hub VNet의 GatewaySubnet에 가상 네트워크 게이트웨이를 만듭니다. 서브넷 이름은 반드시 GatewaySubnet이어야 하고, Basic SKU를 제외하면 /27 이상이 필요합니다. 이 서브넷에는 다른 리소스를 두지 않고, NSG나 0.0.0.0/0 UDR도 붙이지 않습니다.
VPN은 온프레미스 VPN 장비의 공인 IP와 내부 대역을 Local Network Gateway라는 리소스로 등록하고, VPN Gateway와 연결(Connection)을 만들면 IPsec 터널이 올라옵니다. ExpressRoute는 연결 공급자에게 회선(ExpressRoute Circuit)을 신청하고, Azure private peering에서 BGP 세션을 맺은 뒤 ExpressRoute Gateway와 회선을 연결합니다. 회선 하나는 Microsoft 엣지 라우터(MSEE) 두 대와 Primary, Secondary 두 연결로 구성되며, SLA를 받으려면 두 BGP 세션을 모두 설정해야 합니다.
3. 비교
| 비교 항목 | VPN Gateway | ExpressRoute |
| 경로 | 인터넷 | 연결 공급자 전용 회선 |
| 암호화 | IPsec 기본 적용 | 기본 없음 MACsec(Direct), IPsec 추가 구성 |
| 대역폭 | SKU에 따라 최대 10 Gbps | 공급자 회선 50 Mbps~10 Gbps ExpressRoute Direct 10/100 Gbps |
| 지연 | 인터넷 상태에 따라 변동 | 낮고 일정함 |
| 구축 기간 | 게이트웨이 배포 후 바로 연결 | 공급자 회선 개통이 필요해 오래 걸림 |
| 주요 용도 | 소규모 연결, 백업 경로, 원격 접속(P2S) | 대용량 데이터, 핵심 업무 시스템 |
VPN Gateway는 새로 만들 때 가용성 영역을 지원하는 AZ SKU를 씁니다. Microsoft는 가용성 영역을 쓰지 않는 VpnGw1~5 SKU를 2026년 9월 30일에 사용 중단(deprecation)할 예정이라고 안내하고 있으므로, 기존 게이트웨이도 AZ SKU로 올려 두는 편이 좋습니다.
| VPN Gateway SKU | 세대 | 전체 처리량 |
| VpnGw1AZ | Gen1 | 650 Mbps |
| VpnGw2AZ | Gen2 | 1.25 Gbps |
| VpnGw3AZ | Gen2 | 2.5 Gbps |
| VpnGw4AZ | Gen2 | 5 Gbps |
| VpnGw5AZ | Gen2 | 10 Gbps |
4. 함께 쓰는 구성
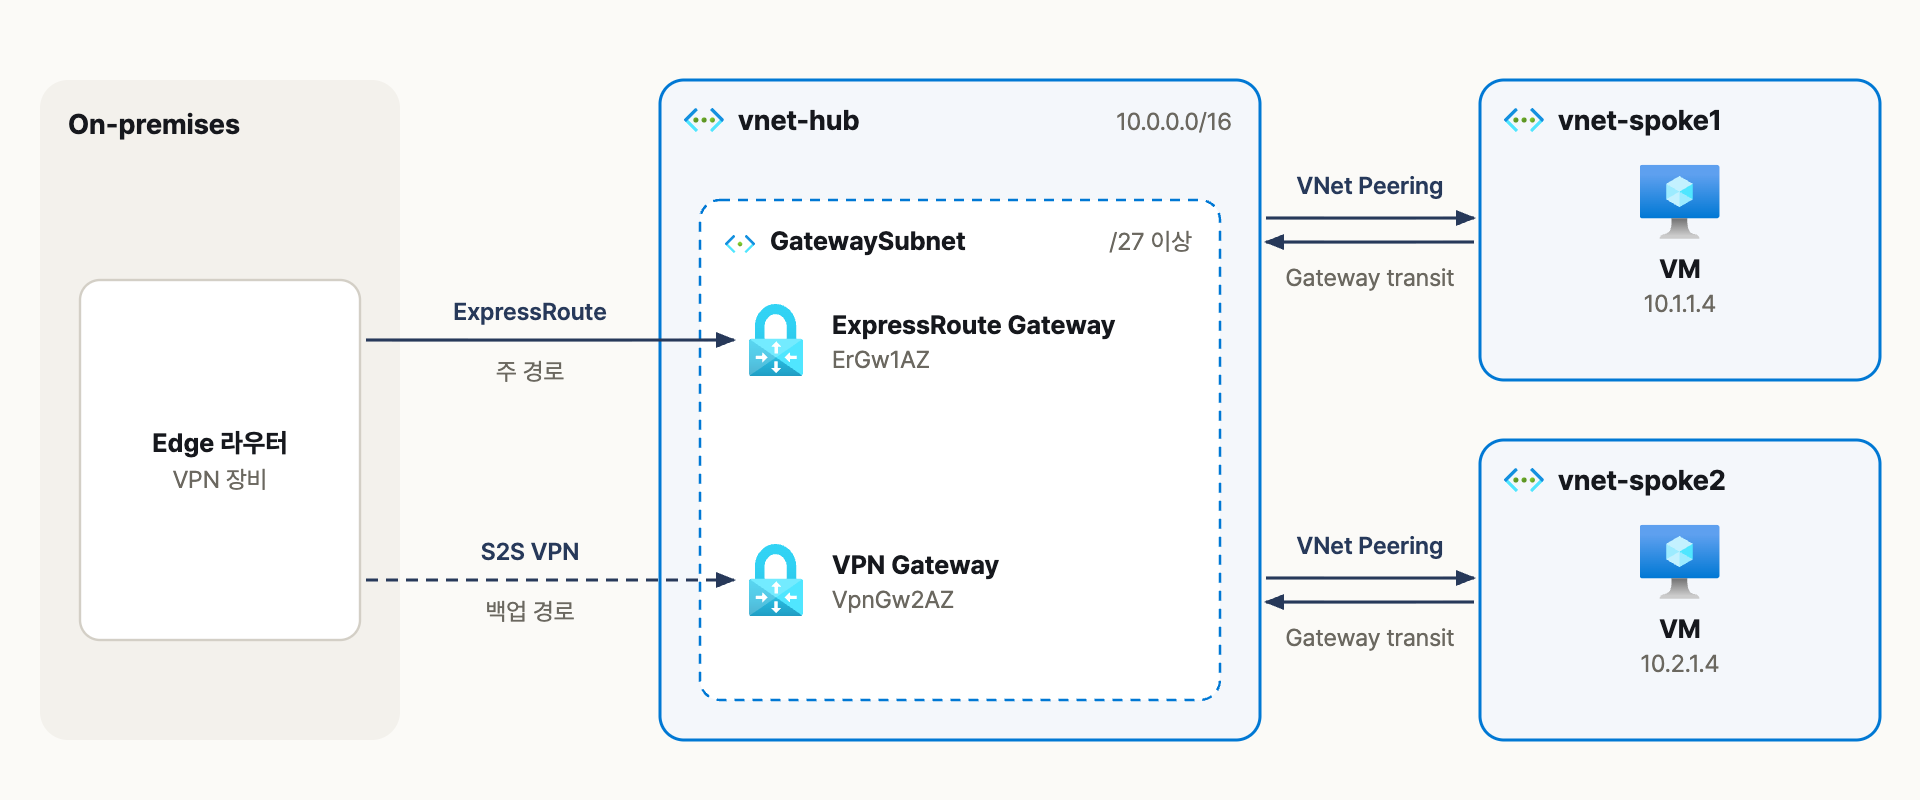
ExpressRoute를 주 경로, Site-to-Site VPN을 백업 경로로 두고 Spoke는 Hub의 게이트웨이를 빌려 쓰는 구성
같은 GatewaySubnet에 ExpressRoute Gateway와 VPN Gateway를 함께 둘 수 있습니다. 두 경로로 같은 대역을 광고하면 Azure는 ExpressRoute 경로를 우선하고, ExpressRoute가 끊기면 VPN 경로로 넘어갑니다. 다만 Azure도 더 긴 접두사(longest prefix match)를 먼저 보기 때문에, 온프레미스에서 VPN으로 더 작은 대역을 광고하면 VPN이 우선될 수 있습니다. 온프레미스 라우터에서는 ExpressRoute로 받은 경로의 Local Preference를 높여 비대칭 라우팅을 막습니다.
Spoke VNet은 게이트웨이를 따로 만들지 않고 Hub의 게이트웨이를 함께 씁니다. Hub 쪽 Peering에서 게이트웨이 전송 허용(Allow gateway transit)을, Spoke 쪽 Peering에서 원격 게이트웨이 사용(Use remote gateways)을 켜면 됩니다.
5. Azure CLI로 Site-to-Site VPN 만들기
ExpressRoute는 공급자 회선 신청이 먼저라 CLI만으로 끝나지 않으므로, 여기서는 VPN만 만듭니다. 게이트웨이 배포는 45분 이상 걸릴 수 있습니다.
5.1 GatewaySubnet과 VPN Gateway
RG=rg-hub
az network vnet subnet create --resource-group $RG --vnet-name vnet-hub \
  --name GatewaySubnet --address-prefixes 10.0.0.0/27

# AZ SKU는 영역 중복 Standard 공용 IP가 필요합니다
az network public-ip create --resource-group $RG --name pip-vpngw \
  --sku Standard --allocation-method Static --zone 1 2 3

az network vnet-gateway create --resource-group $RG --name vpngw-hub \
  --vnet vnet-hub --public-ip-addresses pip-vpngw \
  --gateway-type Vpn --vpn-type RouteBased \
  --sku VpnGw2AZ --vpn-gateway-generation Generation2 --no-wait
5.2 온프레미스 등록과 연결
# 온프레미스 VPN 장비의 공인 IP와 내부 대역
az network local-gateway create --resource-group $RG --name lng-onprem \
  --gateway-ip-address 203.0.113.10 --local-address-prefixes 192.168.0.0/16

az network vpn-connection create --resource-group $RG --name conn-onprem \
  --vnet-gateway1 vpngw-hub --local-gateway2 lng-onprem \
  --shared-key "사전 공유 키"
온프레미스 장비에도 같은 사전 공유 키와 IKE, IPsec 정책을 설정하면 터널이 올라옵니다. 공인 IP 203.0.113.10은 예시 주소입니다.
6. 운영 시 주의점
| 항목 | 확인할 것 |
| BGP ASN | Azure VPN Gateway 기본 ASN은 65515입니다. ExpressRoute의 Microsoft ASN은 12076이고, 65515~65520은 예약이라 온프레미스에서 쓰면 안 됩니다. |
| 대역 설계 | 온프레미스, Hub, Spoke 대역이 겹치지 않게 처음부터 나눠 둡니다. |
| ExpressRoute 암호화 | 전용 회선이라도 기본 암호화는 없습니다. 규정상 필요하면 IPsec이나 MACsec을 추가합니다. |
| 이중화 | VPN은 Active-active, ExpressRoute는 Primary와 Secondary 연결을 모두 씁니다. |
| SKU 전환 | AZ가 아닌 VPN SKU는 사용 중단 예정이므로 AZ SKU로 올립니다. |
7. 정리
- VPN Gateway는 인터넷 위 IPsec 터널로 빠르게 연결하고, ExpressRoute는 전용 회선으로 대역폭과 지연을 보장합니다.
- 둘 다 GatewaySubnet(/27 이상)에 게이트웨이를 두고 BGP로 경로를 교환합니다.
- 핵심 시스템은 ExpressRoute를 주 경로로, VPN을 백업으로 두고 Spoke는 Hub 게이트웨이를 빌려 쓰는 구성을 권합니다.
참고
'Cloud > Azure' 카테고리의 다른 글
| [Azure] Azure Landing Zone 기본 구조 정리 (0) | 2026.09.24 |
|---|---|
| [Azure] Azure Firewall, NSG, WAF 역할 정리 (0) | 2026.09.24 |
| [Azure] Private Endpoint와 Service Endpoint 비교 (0) | 2026.09.24 |
| [Azure] Hub-Spoke 네트워크 구성 (0) | 2026.09.24 |
| [Azure] Azure 기본 구조 정리 (0) | 2026.09.24 |
