PVST는 VLAN마다 스패닝 트리를 따로 계산합니다. SW1의 fa0/2에서 VLAN 20의 port-priority를 16으로 낮춰, VLAN 10은 fa0/1, VLAN 20은 fa0/2로 트래픽을 나눴고, fa0/2를 내리면 VLAN 20이 fa0/1로 넘어가는 것을 확인했습니다.
1. 토폴로지
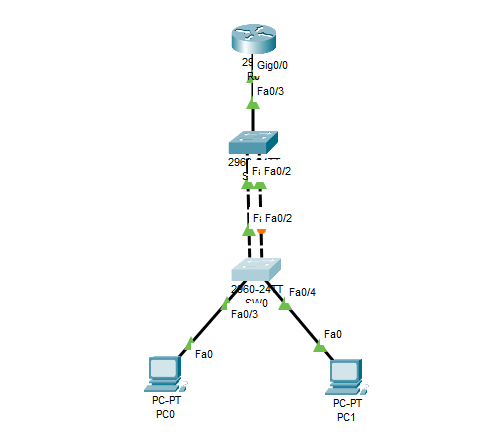
실습 토폴로지
| 장비 | 설정 |
| PC0 | 10.1.10.1/24, GW 10.1.10.254 (VLAN 10) |
| PC1 | 10.1.20.1/24, GW 10.1.20.254 (VLAN 20) |
| R0 | gi0/0.10: 10.1.10.254 / gi0/0.20: 10.1.20.254 (라우터 온 어 스틱) |
| SW0 | fa0/1-2 트렁크, fa0/3 VLAN 10, fa0/4 VLAN 20 |
| SW1 | fa0/1-3 트렁크 |
2. 기본 설정
2.1 R0
VLAN 간 라우팅을 위해 서브인터페이스를 만듭니다.
R0(config)#int gi0/0
R0(config-if)#no shutdown
R0(config-if)#int gi0/0.10
R0(config-subif)#encapsulation dot1Q 10
R0(config-subif)#ip add 10.1.10.254 255.255.255.0
R0(config-subif)#int gi0/0.20
R0(config-subif)#encapsulation dot1Q 20
R0(config-subif)#ip add 10.1.20.254 255.255.255.0
2.2 SW0
SW0(config)#spanning-tree mode pvst
SW0(config)#int range fa0/1-2
SW0(config-if-range)#switchport mode trunk
SW0(config-if-range)#exit
SW0(config)#vlan 10
SW0(config-vlan)#name vlan10
SW0(config-vlan)#vlan 20
SW0(config-vlan)#name vlan20
SW0(config-vlan)#int fa0/3
SW0(config-if)#switchport mode access
SW0(config-if)#switchport access vlan 10
SW0(config-if)#int fa0/4
SW0(config-if)#switchport mode access
SW0(config-if)#switchport access vlan 20
2.3 SW1
SW1(config)#spanning-tree mode pvst
SW1(config)#int range fa0/1-3
SW1(config-if-range)#switchport mode trunk
SW1(config-if-range)#exit
SW1(config)#vlan 10
SW1(config-vlan)#name vlan10
SW1(config-vlan)#vlan 20
SW1(config-vlan)#name vlan20
3. 기본 상태 확인
SW0에서 스패닝 트리 상태를 봅니다.
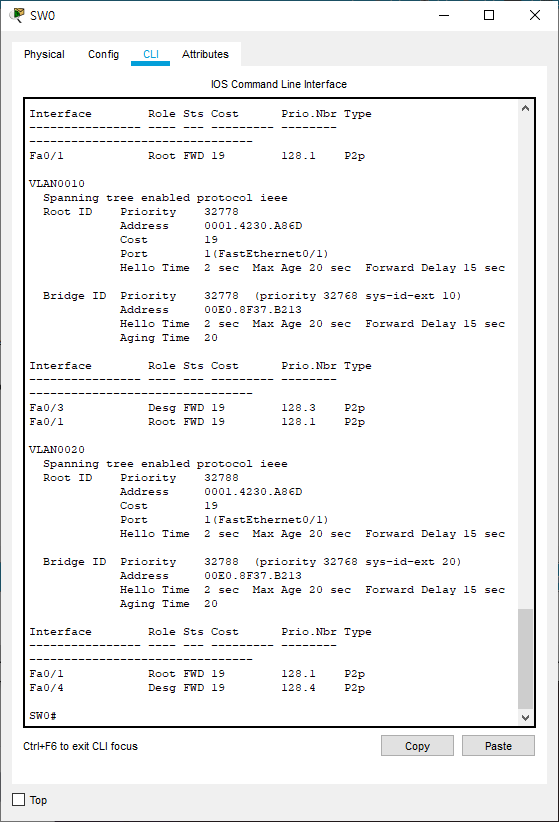
SW0#show spanning-treeVLAN 10, 20 모두 fa0/1이 루트 포트이고 fa0/2는 차단(Blocking) 상태입니다. 두 VLAN이 같은 링크만 쓰고 있습니다.
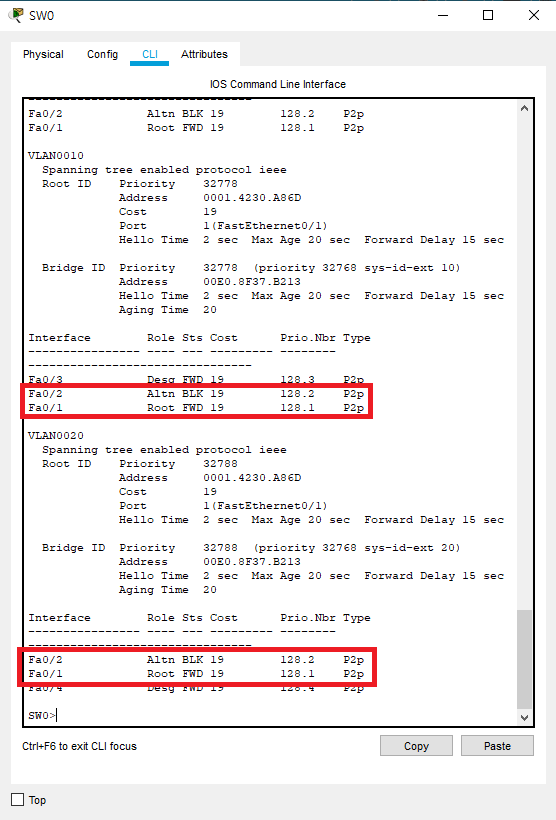
설정 전: 두 VLAN 모두 fa0/1이 루트 포트
4. VLAN 20 경로 변경
SW1의 fa0/2에서 VLAN 20의 포트 우선순위 값을 기본값(128)보다 낮은 16으로 바꿉니다. 값이 낮을수록 우선되므로, SW0은 VLAN 20에 대해 fa0/2 쪽 경로를 고르게 됩니다.
SW1(config)#int fa0/2
SW1(config-if)#spanning-tree vlan 20 port-priority 16
잠시 기다리면 토폴로지에 보이던 차단 포트 표시가 사라집니다.
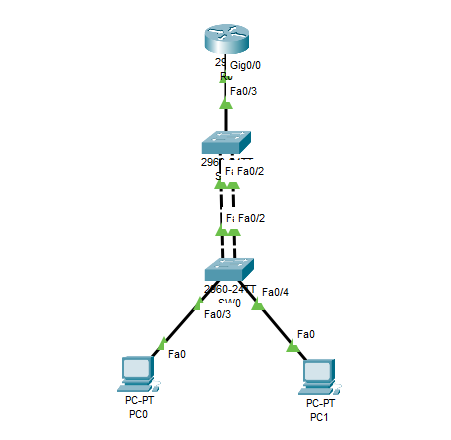
SW0에서 다시 확인하면 VLAN 10은 그대로 fa0/1이, VLAN 20은 fa0/2가 루트 포트로 바뀌어 있습니다. 이제 VLAN 10은 fa0/1, VLAN 20은 fa0/2로 통신합니다.
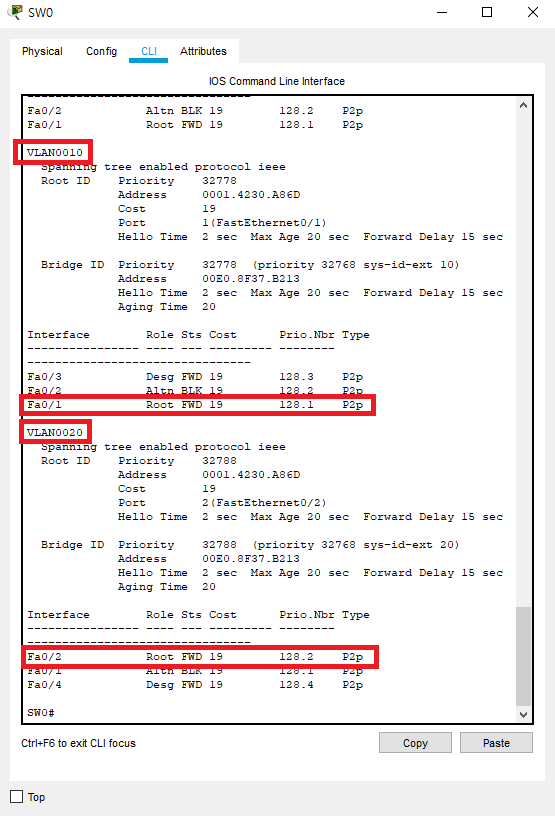
설정 후: VLAN 20의 루트 포트가 fa0/2로 변경
5. 장애 테스트
SW1의 fa0/2를 내려 봅니다.
SW1(config)#int fa0/2
SW1(config-if)#shutdown
VLAN 20의 루트 포트가 fa0/1로 바뀌면서 통신이 계속됩니다.
fa0/2 다운 후 VLAN 20이 fa0/1로 전환
6. 정리
- PVST는 VLAN마다 스패닝 트리를 따로 계산해, VLAN별로 다른 링크를 쓸 수 있습니다.
- port-priority 값을 낮추면 해당 VLAN에서 그 포트 쪽 경로가 우선됩니다.
- 링크가 끊기면 차단돼 있던 경로로 자동 전환됩니다.
728x90
'Network > 패킷트레이서' 카테고리의 다른 글
| [Packet Tracer] ACL에 remark로 주석 달기 (0) | 2021.02.08 |
|---|---|
| [Packet Tracer] 확장 ACL로 ping과 텔넷 따로 제어 (0) | 2021.02.03 |
| [Packet Tracer] 표준 ACL로 출발지 기반 트래픽 차단 (0) | 2021.01.31 |
| [Packet Tracer] HSRP로 게이트웨이 이중화 실습 (0) | 2020.10.07 |
| [Packet Tracer] 프레임 릴레이 허브 앤 스포크에서 Split Horizon 문제 확인하고 해제 (0) | 2020.09.09 |
서울
--:--:--
-전체 글
-카테고리
오늘 방문
