표준 ACL은 출발지 IP만 보고 패킷을 허용하거나 차단합니다. R2에 ACL 1을 만들어 PC0(3.3.3.100)이 PC2로 가는 트래픽을 막고, OSPF 우회 경로까지 막은 뒤, 와일드카드 마스크로 3.3.3.0/24 대역 전체를 차단했습니다.
1. ACL이란
ACL(Access Control List)은 패킷을 통과시킬지 결정하는 규칙 목록입니다. IP 주소나 프로토콜을 기준으로 패킷을 걸러내는 것을 패킷 필터링이라고 하며, 라우터 보안과 트래픽 제어에 사용합니다.
| 종류 | 번호 | 기준 |
| 표준 ACL | 1~99, 1300~1999 | 출발지 IP |
| 확장 ACL | 100~199, 2000~2699 | 출발지·목적지 IP, 프로토콜(TCP/UDP), 포트 |
| Named 표준 ACL | 이름 | 표준 ACL과 같음 |
| Named 확장 ACL | 이름 | 확장 ACL과 같음 |
ACL은 라우터 인터페이스를 기준으로 들어오는(in) 트래픽과 나가는(out) 트래픽에 각각 적용할 수 있습니다.
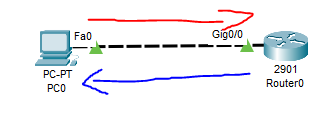
인터페이스 기준 in / out 방향
2. 토폴로지
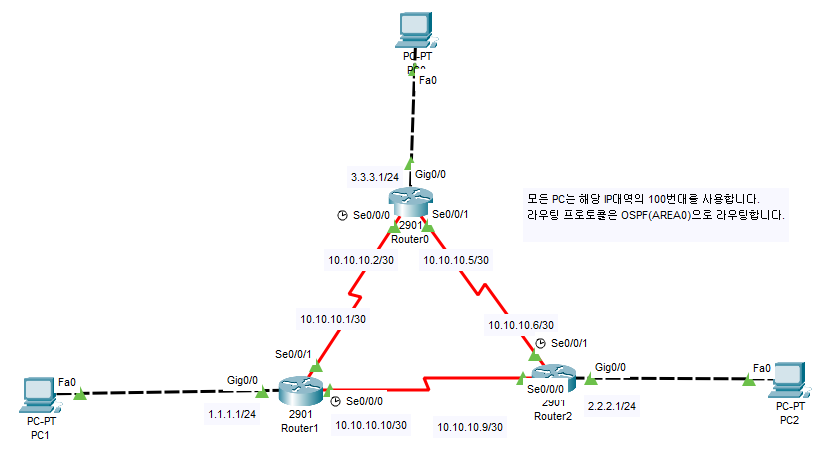
실습 토폴로지
먼저 기본 설정을 마치고 ping으로 모든 구간이 통신되는지 확인합니다.
3. 실습 1: 특정 호스트 차단
PC0(3.3.3.100)이 PC2로 통신하지 못하게 합니다. 와일드카드 마스크 0.0.0.0은 호스트 하나를 뜻합니다.
R2(config)#access-list 1 deny 3.3.3.100 0.0.0.0
R2(config)#access-list 1 permit any
R2(config)#int s0/0/1
R2(config-if)#ip access-group 1 in
3.1 우회 경로 문제
OSPF로 라우팅되고 있어서, R2의 s0/0/1을 내리면 트래픽이 s0/0/0으로 우회해 들어옵니다. s0/0/1을 shutdown하고 ping을 보내면 통신이 됩니다.
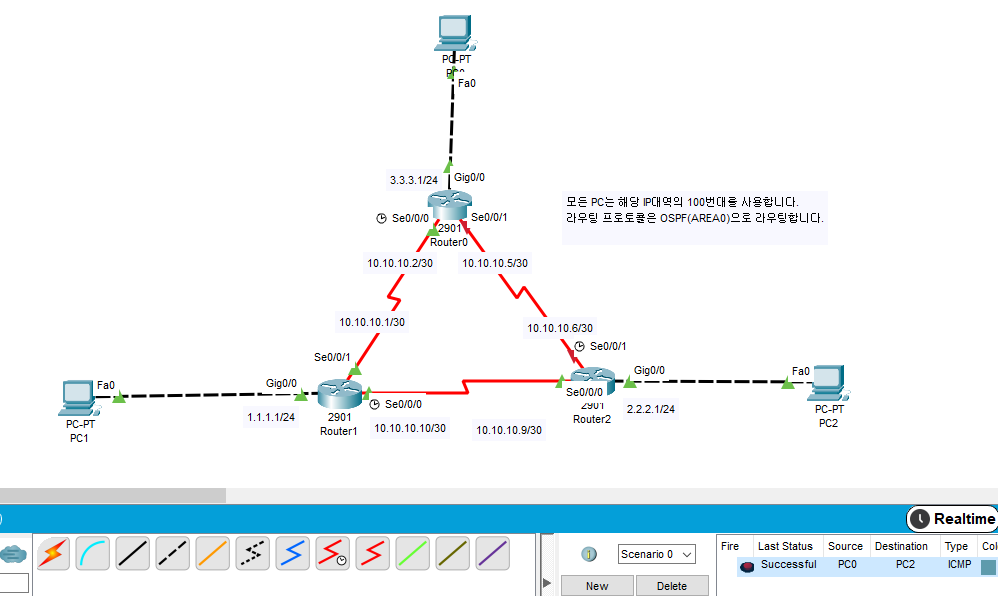
우회 경로로 통신되는 모습
s0/0/0에도 같은 ACL을 적용합니다.
R2(config)#int s0/0/0
R2(config-if)#ip access-group 1 in
다시 ping을 보내면 3.3.3.100은 PC2와 통신하지 못합니다.

두 경로 모두 차단
4. 실습 2: 대역 전체 차단
4.1 호스트 추가
PC0 쪽에 스위치와 PC3(3.3.3.99/24)을 추가합니다.
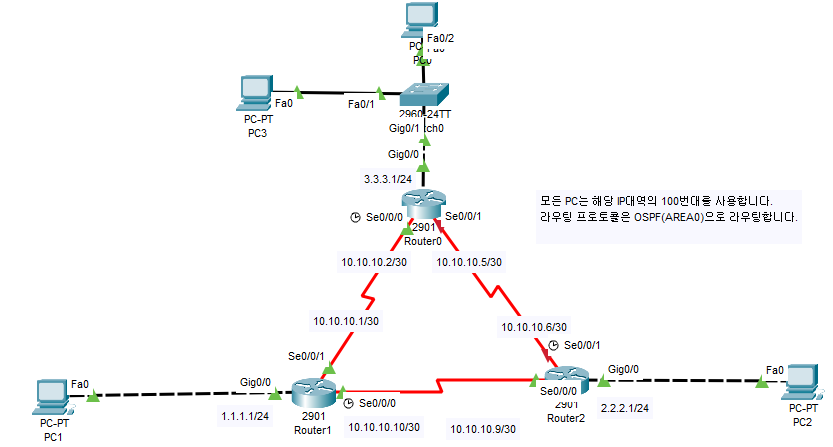
PC3 추가
ACL은 3.3.3.100만 막고 있으므로 PC3에서 PC2로는 ping이 됩니다.
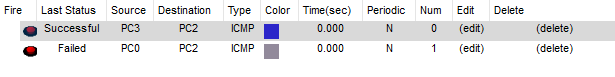
4.2 와일드카드 마스크로 대역 차단
PC0과 PC3 모두 막으려면 호스트마다 deny를 추가할 수도 있지만, 3.3.3.0/24 대역을 한 번에 막는 편이 간단합니다. 기존 ACL을 지우고 다시 만듭니다.
R2(config)#no access-list 1
R2(config)#access-list 1 deny 3.3.3.1 0.0.0.255
R2(config)#access-list 1 permit any
R2(config)#int s0/0/1
R2(config-if)#ip access-group 1 in
R2(config-if)#int s0/0/0
R2(config-if)#ip access-group 1 in
와일드카드 0.0.0.255는 마지막 옥텟을 검사하지 않는다는 뜻이라, 3.3.3.0~3.3.3.255 전체가 차단됩니다(라우터에는 3.3.3.0 0.0.0.255로 저장됩니다).
5. 결과
PC0과 PC3 모두 PC2와 통신하지 못합니다.
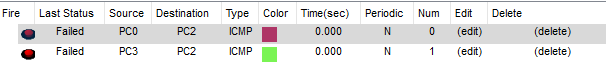
대역 전체 차단 확인
6. 정리
- 표준 ACL은 출발지 IP만 봅니다.
- 경로가 여러 개라면 트래픽이 들어올 수 있는 모든 인터페이스에 ACL을 적용해야 합니다.
- 와일드카드 마스크로 호스트(0.0.0.0) 또는 대역(0.0.0.255)을 지정합니다.
- 다음 글에서는 확장 ACL을 다룹니다.
'Network > 패킷트레이서' 카테고리의 다른 글
| [Packet Tracer] ACL에 remark로 주석 달기 (0) | 2021.02.08 |
|---|---|
| [Packet Tracer] 확장 ACL로 ping과 텔넷 따로 제어 (0) | 2021.02.03 |
| [Packet Tracer] HSRP로 게이트웨이 이중화 실습 (0) | 2020.10.07 |
| [Packet Tracer] 프레임 릴레이 허브 앤 스포크에서 Split Horizon 문제 확인하고 해제 (0) | 2020.09.09 |
| 프레임 릴레이 개념과 용어, 토폴로지 정리 (0) | 2020.09.07 |
