표준 ACL은 출발지 주소만 보지만, 확장 ACL은 목적지 주소와 프로토콜까지 구분합니다. 확장 ACL로 PC1→PC2 ping만 차단하고, 이어서 PC1→R0 텔넷은 막되 ping은 허용하도록 구성했습니다.
1. 표준 ACL과 확장 ACL
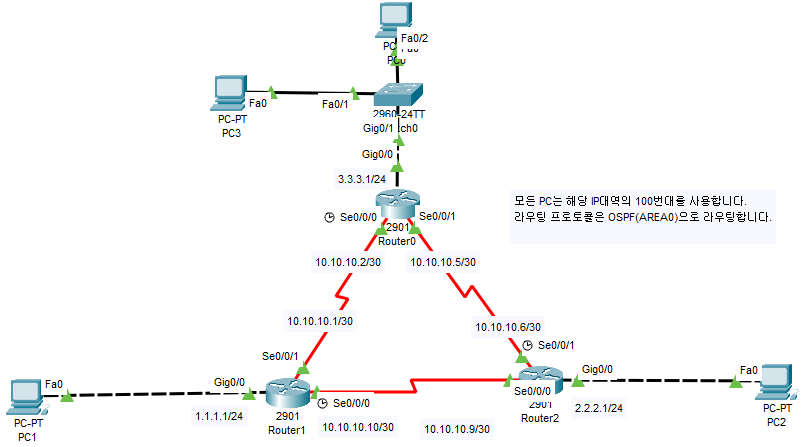
실습 토폴로지
| 구분 | 표준 ACL | 확장 ACL |
| 번호 범위 | 1~99 | 100~199 |
| 판단 기준 | 출발지 주소 | 출발지, 목적지, 프로토콜, 포트 |
| 예시 | 특정 호스트의 모든 트래픽 차단 | 텔넷은 허용하고 ping만 차단 |
PC1에서 PC2로 텔넷은 허용하고 ping만 막는 것처럼 프로토콜별로 제어하려면 확장 ACL이 필요합니다.
2. 실습 1: PC1 → PC2 ping 차단
먼저 PC1에서 PC2로 ping이 가는지 확인합니다.
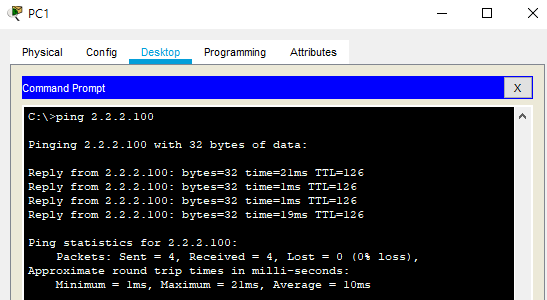
R1에서 PC1(1.1.1.100)이 PC2(2.2.2.100)로 보내는 ICMP echo만 차단하고, 나머지는 허용합니다.
R1(config)#access-list 100 deny icmp host 1.1.1.100 host 2.2.2.100 echo
R1(config)#access-list 100 permit ip any any
R1(config)#int gigabitEthernet 0/0
R1(config-if)#ip access-group 100 in
다시 ping을 보내면 응답이 오지 않습니다.
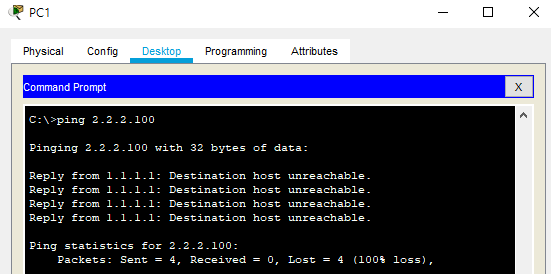
ping 차단 확인
3. 준비: R0 텔넷 허용
다음 실습을 위해 PC1만 R0에 텔넷으로 접속할 수 있게 설정합니다.
R0(config)#access-list 1 permit host 1.1.1.100
R0(config)#line vty 0 4
R0(config-line)#password cisco
R0(config-line)#login
R0(config-line)#access-class 1 in
deny any를 따로 적지 않은 이유는 모든 ACL의 끝에 "나머지는 모두 거부(implicit deny)"가 자동으로 적용되기 때문입니다. 그래서 1.1.1.100 외의 주소는 텔넷이 거부됩니다.
PC1에서 R0로 텔넷 접속을 해 봅니다. 암호는 cisco입니다.
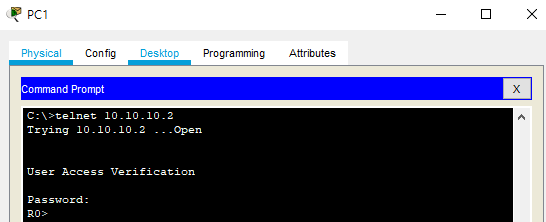
텔넷 접속 성공
4. 실습 2: PC1 → R0 텔넷 차단, ping 허용
R1에서 기존 ACL 100을 지우고, PC1에서 R0 인터페이스(10.10.10.5, 10.10.10.2)로 가는 텔넷만 차단합니다. 이번에는 out 방향으로 적용했습니다.
R1(config)#no access-list 100
R1(config)#access-list 100 deny tcp host 1.1.1.100 host 10.10.10.5 eq telnet
R1(config)#access-list 100 deny tcp host 1.1.1.100 host 10.10.10.2 eq telnet
R1(config)#access-list 100 permit ip any any
R1(config)#int s0/0/1
R1(config-if)#ip access-group 100 out
R1(config-if)#int s0/0/0
R1(config-if)#ip access-group 100 out
5. 결과
텔넷은 차단됩니다.
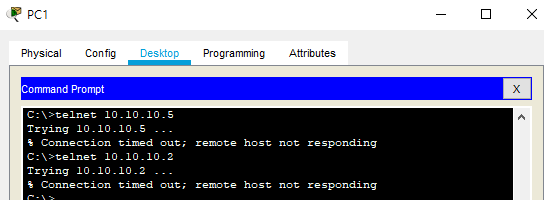
텔넷 차단
ping은 정상적으로 됩니다.

ping 허용
6. 정리
- 확장 ACL(100~199)은 출발지, 목적지, 프로토콜, 포트로 트래픽을 구분합니다.
- 모든 ACL 끝에는 implicit deny가 있으므로, 허용할 트래픽은 permit으로 명시합니다.
- 확장 ACL은 보통 출발지에 가까운 곳에 적용합니다.
728x90
'Network > 패킷트레이서' 카테고리의 다른 글
| [Packet Tracer] PVST로 VLAN별 경로 나누기 (0) | 2021.04.06 |
|---|---|
| [Packet Tracer] ACL에 remark로 주석 달기 (0) | 2021.02.08 |
| [Packet Tracer] 표준 ACL로 출발지 기반 트래픽 차단 (0) | 2021.01.31 |
| [Packet Tracer] HSRP로 게이트웨이 이중화 실습 (0) | 2020.10.07 |
| [Packet Tracer] 프레임 릴레이 허브 앤 스포크에서 Split Horizon 문제 확인하고 해제 (0) | 2020.09.09 |
서울
--:--:--
-전체 글
-카테고리
오늘 방문