ACL이 많아지면 각 규칙의 목적을 기억하기 어렵습니다. access-list 번호 remark 명령으로 ACL에 설명을 달고 show run에서 확인했습니다.
1. 배경
ACL이 많으면 규칙마다 왜 만들었는지 기억하기 어렵습니다. remark를 쓰면 ACL에 주석을 남길 수 있습니다. 이전 실습의 ACL 100을 예로 사용합니다.
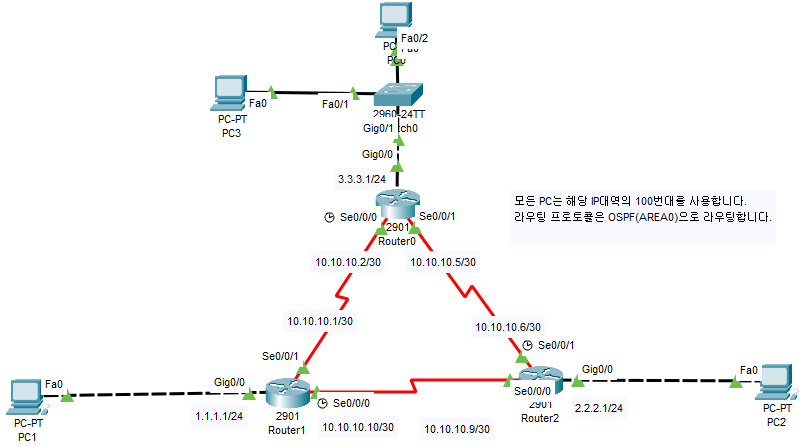
실습 토폴로지
access-list 100 deny tcp host 1.1.1.100 host 10.10.10.5 eq telnet
access-list 100 deny tcp host 1.1.1.100 host 10.10.10.2 eq telnet
access-list 100 permit ip any any
1.1.1.100 호스트가 10.10.10.5, 10.10.10.2로 보내는 텔넷 패킷은 차단하고, 나머지는 허용하는 ACL입니다.
2. remark 추가
R1(config)#access-list 100 remark PC1 to R0 telnet deny주석 내용은 알아보기 쉽게 자유롭게 적습니다.
3. 확인
R1(config)#do show runACL 100 아래에 입력한 remark가 표시됩니다.
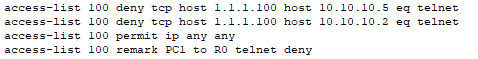
show run에 표시된 remark
4. 정리
access-list 번호 remark 내용으로 ACL에 주석을 답니다.- remark는 동작에 영향을 주지 않고 설명만 남깁니다.
- 번호형 ACL에서는 remark가 입력한 순서대로 뒤에 붙으므로, 규칙 앞에 설명을 두려면 규칙보다 먼저 입력합니다.
728x90
'Network > 패킷트레이서' 카테고리의 다른 글
| [Packet Tracer] PVST로 VLAN별 경로 나누기 (0) | 2021.04.06 |
|---|---|
| [Packet Tracer] 확장 ACL로 ping과 텔넷 따로 제어 (0) | 2021.02.03 |
| [Packet Tracer] 표준 ACL로 출발지 기반 트래픽 차단 (0) | 2021.01.31 |
| [Packet Tracer] HSRP로 게이트웨이 이중화 실습 (0) | 2020.10.07 |
| [Packet Tracer] 프레임 릴레이 허브 앤 스포크에서 Split Horizon 문제 확인하고 해제 (0) | 2020.09.09 |
서울
--:--:--
-전체 글
-카테고리
오늘 방문